

Reklam


- Ana sayfa
- Sunucu Listesi
- Ko-Yardım Server Kurulum ve Kaynak Paylaşımı
- Database & Server Files Paylaşımları
- v18xx - v24xx DB & Files
Çok eski bir web tarayıcısı kullanıyorsunuz. Bu veya diğer siteleri görüntülemekte sorunlar yaşayabilirsiniz..
Tarayıcınızı güncellemeli veya alternatif bir tarayıcı kullanmalısınız.
Tarayıcınızı güncellemeli veya alternatif bir tarayıcı kullanmalısınız.
24XX 25xx Server Files 2026 Güncel
- Konuyu başlatan osmanbilgin
- Başlangıç tarihi
- 25xx files güncel server files
- Server tanıtım 25xx server server


KY Kıdemli Üye
- KAYIT
- 26 Ağu 2026
- Mesajlar
- 47
- Tepki puanı
- 209
Kurulum için 0532 544 7381 Whatsaap Fiyat 300 TL
Selamlar .Birkaç ciddi bug bulup Fixledim. Öyle rastgele indridim bir dosyadir. geliştirmek için baya sorunlari vardi fixledim yeni sorun bulursaniz direk konu altindan yazin fixlemeye devam ederim .test edecek cok fazla vaktim yok saygilarimla.
İçeresine kurulum talimati ekledim. yapamayan veya pus ayarlarina kadar hazir halde testlim de edebilirim özelden yazabilirisniz bunun için.
Son günlerde kaynakta debug yaparken üç şey bulduk, hepsi klasik "config hatası" değil, gerçek kod seviyesinde sorunlardı:
1) KOSocket'te uzaktan tetiklenebilen çökme (integer underflow)
shared/KOSocket.cpp → DecryptPacket() içinde şifreli paket işleme yolunda bir boyut kontrolü eksikti. Paket 4-7 bayt aralığında bir uzunlukla gelirse, kod bundan 8 çıkarıyor — uint16 olduğu için bu işlem taşıyor (underflow) ve boyut değişkeni ~65530 gibi anlamsız bir sayıya dönüşüyor. Hemen ardından o "boyut" kadar memcpy çalıştırılınca bellek sınırlarının çok dışına okuma yapılıyor, sonuç: anında access violation.
En zor kısmı buydu aslında: local/loopback testte bu hiç görünmüyor çünkü tüm paket tek recv() çağrısında geliyor. Gerçek internet bağlantısında TCP segmentasyonu yüzünden paket parçalı geldiğinde tetikleniyor. Bunu yakalamak için elle, byte-byte, gecikmeli TCP paketleri gönderen bir test scripti yazıp fragmentasyonu simüle ettik, ancak öyle reprodüklenebildi.
2) Debugger olmadan crash dump analizi
Sunucuda WinDbg/cdb kurulu değildi, internetten indirmeye de vakit yoktu. dbghelp.dll'i doğrudan P/Invoke ile çağırıp kendi sembol çözücümüzü yazdık — ham crash offset'ini PDB üzerinden gerçek dosya/satır numarasına çevirip bug'ı memcpy çağrısına kadar geriye izledik. Klasik "hatayı tahmin et" yöntemi değil, doğrudan kanıta dayalı debugging.
3) Launcher'da kasıtlı olarak gizlenmiş bir kilit mekanizması
Launcher, belirli bir IP'ye bağlanmaya çalışınca sahte bir hata mesajı ("Unknown data stream.") gösterip kapanıyordu — sanki ağ hatasıymış gibi. Kod tabanına inince bunun aslında bir IP whitelist kontrolü olduğunu, hata mesajının bilerek yanıltıcı yazıldığını gördük. Bulup düzelttik.
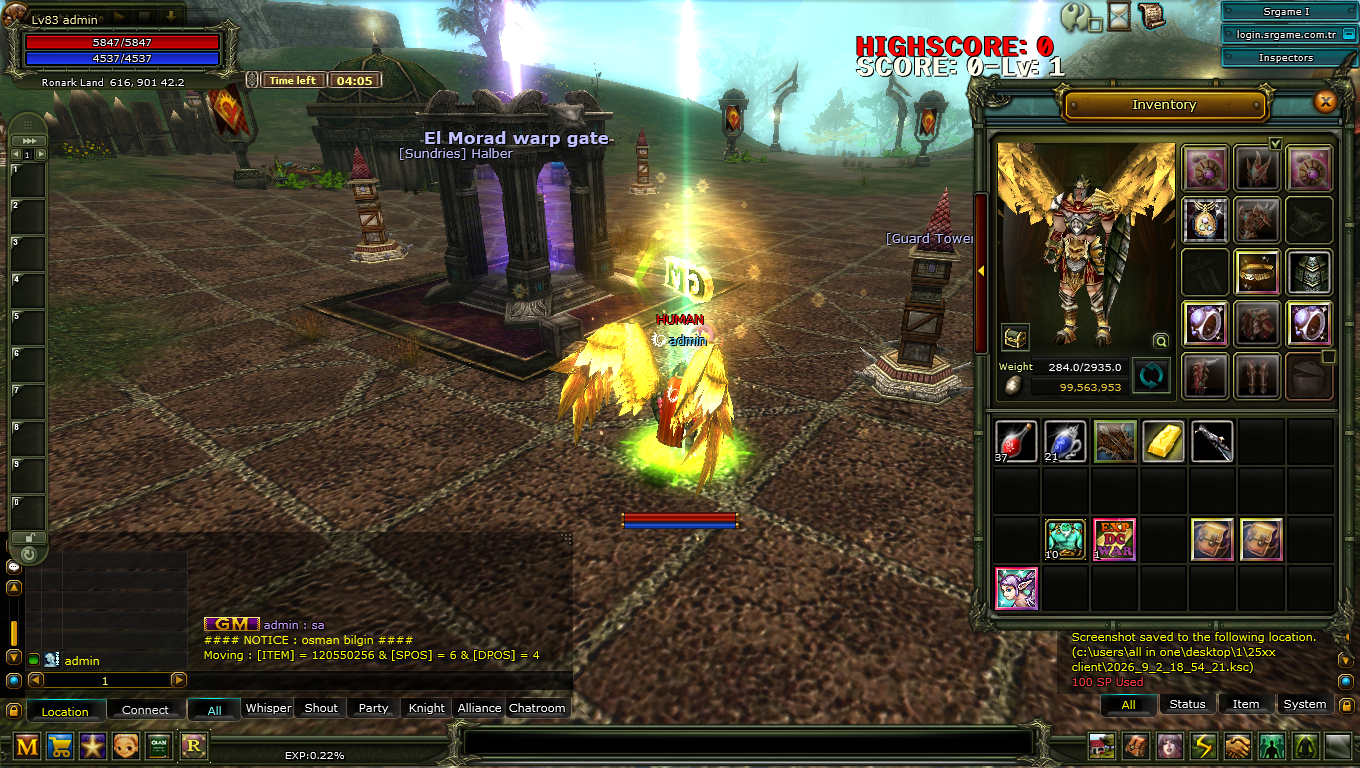
Selamlar .Birkaç ciddi bug bulup Fixledim. Öyle rastgele indridim bir dosyadir. geliştirmek için baya sorunlari vardi fixledim yeni sorun bulursaniz direk konu altindan yazin fixlemeye devam ederim .test edecek cok fazla vaktim yok saygilarimla.
İçeresine kurulum talimati ekledim. yapamayan veya pus ayarlarina kadar hazir halde testlim de edebilirim özelden yazabilirisniz bunun için.
İçeriği görüntülemek için Giriş yapın veya Kayıt olun.
Son günlerde kaynakta debug yaparken üç şey bulduk, hepsi klasik "config hatası" değil, gerçek kod seviyesinde sorunlardı:
1) KOSocket'te uzaktan tetiklenebilen çökme (integer underflow)
shared/KOSocket.cpp → DecryptPacket() içinde şifreli paket işleme yolunda bir boyut kontrolü eksikti. Paket 4-7 bayt aralığında bir uzunlukla gelirse, kod bundan 8 çıkarıyor — uint16 olduğu için bu işlem taşıyor (underflow) ve boyut değişkeni ~65530 gibi anlamsız bir sayıya dönüşüyor. Hemen ardından o "boyut" kadar memcpy çalıştırılınca bellek sınırlarının çok dışına okuma yapılıyor, sonuç: anında access violation.
En zor kısmı buydu aslında: local/loopback testte bu hiç görünmüyor çünkü tüm paket tek recv() çağrısında geliyor. Gerçek internet bağlantısında TCP segmentasyonu yüzünden paket parçalı geldiğinde tetikleniyor. Bunu yakalamak için elle, byte-byte, gecikmeli TCP paketleri gönderen bir test scripti yazıp fragmentasyonu simüle ettik, ancak öyle reprodüklenebildi.
2) Debugger olmadan crash dump analizi
Sunucuda WinDbg/cdb kurulu değildi, internetten indirmeye de vakit yoktu. dbghelp.dll'i doğrudan P/Invoke ile çağırıp kendi sembol çözücümüzü yazdık — ham crash offset'ini PDB üzerinden gerçek dosya/satır numarasına çevirip bug'ı memcpy çağrısına kadar geriye izledik. Klasik "hatayı tahmin et" yöntemi değil, doğrudan kanıta dayalı debugging.
3) Launcher'da kasıtlı olarak gizlenmiş bir kilit mekanizması
Launcher, belirli bir IP'ye bağlanmaya çalışınca sahte bir hata mesajı ("Unknown data stream.") gösterip kapanıyordu — sanki ağ hatasıymış gibi. Kod tabanına inince bunun aslında bir IP whitelist kontrolü olduğunu, hata mesajının bilerek yanıltıcı yazıldığını gördük. Bulup düzelttik.
Son düzenleme:

- KAYIT
- 2 Ağu 2025
- Mesajlar
- 443
- Çözümler
- 4
- Tepki puanı
- 616
Eline sağlık kral iş görür 
KY Saygın Üye
- KAYIT
- 19 Tem 2023
- Mesajlar
- 1,022
- Çözümler
- 50
- Tepki puanı
- 338
Teşekkürler

KY Kıdemli Üye
- KAYIT
- 24 Şub 2023
- Mesajlar
- 148
- Tepki puanı
- 122
Teşekkürler

KY Kıdemli Üye
- KAYIT
- 25 Kas 2024
- Mesajlar
- 244
- Çözümler
- 2
- Tepki puanı
- 26
teşekkürler
nasıl indiricem serveriSelamlar .Birkaç ciddi bug bulup Fixledim. Öyle rastgele indridim bir dosyadir. geliştirmek için baya sorunlari vardi fixledim yeni sorun bulursaniz direk konu altindan yazin fixlemeye devam ederim .test edecek cok fazla vaktim yok saygilarimla.
İçeresine kurulum talimati ekledim. yapamayan veya pus ayarlarina kadar hazir halde testlim de edebilirim özelden yazabilirisniz bunun için.
*** Gizli metin: alıntı yapılamaz. ***
Son günlerde kaynakta debug yaparken üç şey bulduk, hepsi klasik "config hatası" değil, gerçek kod seviyesinde sorunlardı:
1) KOSocket'te uzaktan tetiklenebilen çökme (integer underflow)
shared/KOSocket.cpp → DecryptPacket() içinde şifreli paket işleme yolunda bir boyut kontrolü eksikti. Paket 4-7 bayt aralığında bir uzunlukla gelirse, kod bundan 8 çıkarıyor — uint16 olduğu için bu işlem taşıyor (underflow) ve boyut değişkeni ~65530 gibi anlamsız bir sayıya dönüşüyor. Hemen ardından o "boyut" kadar memcpy çalıştırılınca bellek sınırlarının çok dışına okuma yapılıyor, sonuç: anında access violation.
En zor kısmı buydu aslında: local/loopback testte bu hiç görünmüyor çünkü tüm paket tek recv() çağrısında geliyor. Gerçek internet bağlantısında TCP segmentasyonu yüzünden paket parçalı geldiğinde tetikleniyor. Bunu yakalamak için elle, byte-byte, gecikmeli TCP paketleri gönderen bir test scripti yazıp fragmentasyonu simüle ettik, ancak öyle reprodüklenebildi.
2) Debugger olmadan crash dump analizi
Sunucuda WinDbg/cdb kurulu değildi, internetten indirmeye de vakit yoktu. dbghelp.dll'i doğrudan P/Invoke ile çağırıp kendi sembol çözücümüzü yazdık — ham crash offset'ini PDB üzerinden gerçek dosya/satır numarasına çevirip bug'ı memcpy çağrısına kadar geriye izledik. Klasik "hatayı tahmin et" yöntemi değil, doğrudan kanıta dayalı debugging.
3) Launcher'da kasıtlı olarak gizlenmiş bir kilit mekanizması
Launcher, belirli bir IP'ye bağlanmaya çalışınca sahte bir hata mesajı ("Unknown data stream.") gösterip kapanıyordu — sanki ağ hatasıymış gibi. Kod tabanına inince bunun aslında bir IP whitelist kontrolü olduğunu, hata mesajının bilerek yanıltıcı yazıldığını gördük. Bulup düzelttik.
Ekli dosyayı görüntüle 20180
Ekli dosyayı görüntüle 20181

KY Kıdemli Üye
- KAYIT
- 31 Mar 2023
- Mesajlar
- 608
- Tepki puanı
- 50
- Yaş
- 45
teşekkürler src side olsaydı daha güzel olucaktı fakat benim beklediğim 26xx şuanki usko yenede teşekkürler
KY Saygın Üye
- KAYIT
- 19 Tem 2023
- Mesajlar
- 1,022
- Çözümler
- 50
- Tepki puanı
- 338
src si var zatenteşekkürler src side olsaydı daha güzel olucaktı fakat benim beklediğim 26xx şuanki usko yenede teşekkürler

teşekküler
- KAYIT
- 19 Şub 2023
- Mesajlar
- 372
- Çözümler
- 2
- Tepki puanı
- 636
Emeğinize sağlık dostum
KY Üye
- KAYIT
- 25 May 2022
- Mesajlar
- 26
- Tepki puanı
- 0
eyw bakalım

KY Üye
- KAYIT
- 2 Eyl 2026
- Mesajlar
- 19
- Tepki puanı
- 22
teşekkürler

tesekkurlerSelamlar .Birkaç ciddi bug bulup Fixledim. Öyle rastgele indridim bir dosyadir. geliştirmek için baya sorunlari vardi fixledim yeni sorun bulursaniz direk konu altindan yazin fixlemeye devam ederim .test edecek cok fazla vaktim yok saygilarimla.
İçeresine kurulum talimati ekledim. yapamayan veya pus ayarlarina kadar hazir halde testlim de edebilirim özelden yazabilirisniz bunun için.
*** Gizli metin: alıntı yapılamaz. ***
Son günlerde kaynakta debug yaparken üç şey bulduk, hepsi klasik "config hatası" değil, gerçek kod seviyesinde sorunlardı:
1) KOSocket'te uzaktan tetiklenebilen çökme (integer underflow)
shared/KOSocket.cpp → DecryptPacket() içinde şifreli paket işleme yolunda bir boyut kontrolü eksikti. Paket 4-7 bayt aralığında bir uzunlukla gelirse, kod bundan 8 çıkarıyor — uint16 olduğu için bu işlem taşıyor (underflow) ve boyut değişkeni ~65530 gibi anlamsız bir sayıya dönüşüyor. Hemen ardından o "boyut" kadar memcpy çalıştırılınca bellek sınırlarının çok dışına okuma yapılıyor, sonuç: anında access violation.
En zor kısmı buydu aslında: local/loopback testte bu hiç görünmüyor çünkü tüm paket tek recv() çağrısında geliyor. Gerçek internet bağlantısında TCP segmentasyonu yüzünden paket parçalı geldiğinde tetikleniyor. Bunu yakalamak için elle, byte-byte, gecikmeli TCP paketleri gönderen bir test scripti yazıp fragmentasyonu simüle ettik, ancak öyle reprodüklenebildi.
2) Debugger olmadan crash dump analizi
Sunucuda WinDbg/cdb kurulu değildi, internetten indirmeye de vakit yoktu. dbghelp.dll'i doğrudan P/Invoke ile çağırıp kendi sembol çözücümüzü yazdık — ham crash offset'ini PDB üzerinden gerçek dosya/satır numarasına çevirip bug'ı memcpy çağrısına kadar geriye izledik. Klasik "hatayı tahmin et" yöntemi değil, doğrudan kanıta dayalı debugging.
3) Launcher'da kasıtlı olarak gizlenmiş bir kilit mekanizması
Launcher, belirli bir IP'ye bağlanmaya çalışınca sahte bir hata mesajı ("Unknown data stream.") gösterip kapanıyordu — sanki ağ hatasıymış gibi. Kod tabanına inince bunun aslında bir IP whitelist kontrolü olduğunu, hata mesajının bilerek yanıltıcı yazıldığını gördük. Bulup düzelttik.
Ekli dosyayı görüntüle 20180
Ekli dosyayı görüntüle 20181
KY Kıdemli Üye
- KAYIT
- 26 Haz 2021
- Mesajlar
- 535
- Tepki puanı
- 18
tesekkurler
KY Kıdemli Üye
- KAYIT
- 26 Ağu 2026
- Mesajlar
- 47
- Tepki puanı
- 209
içinde hepsi client vs .teşekkürler src side olsaydı daha güzel olucaktı fakat benim beklediğim 26xx şuanki usko yenede teşekkürler

KY Üye
- KAYIT
- 1 Eyl 2026
- Mesajlar
- 7
- Tepki puanı
- 1
ben sanal sunucuya daha önceden v1098 kurup Hesap açma GM yapma Koordinata boss ekleme item damage vs gibi durumları db üzerinden değiştirerek biraz öğrenmeye çalıştım. Gördümki v25xx sisteminde Db * Server files * client sistemi biraz değişik. sql 2022 ve SSMS 22 kurdum. Şuan Sql içerisine db ekliyorum ip ayarlamalarını yapıyorum ancak bir türlü mevcuttaki client veya diğer clientler ile çalıştıramadım. Atladığım kaçırdığım veya mantık hatasını nerede yapıyorum anlamadım. Bunlar hakkında yardımcı olabilecek bir arkadaş varsa iletişim bilgilerini verirse memnun olurumSelamlar .Birkaç ciddi bug bulup Fixledim. Öyle rastgele indridim bir dosyadir. geliştirmek için baya sorunlari vardi fixledim yeni sorun bulursaniz direk konu altindan yazin fixlemeye devam ederim .test edecek cok fazla vaktim yok saygilarimla.
İçeresine kurulum talimati ekledim. yapamayan veya pus ayarlarina kadar hazir halde testlim de edebilirim özelden yazabilirisniz bunun için.
*** Gizli metin: alıntı yapılamaz. ***
Son günlerde kaynakta debug yaparken üç şey bulduk, hepsi klasik "config hatası" değil, gerçek kod seviyesinde sorunlardı:
1) KOSocket'te uzaktan tetiklenebilen çökme (integer underflow)
shared/KOSocket.cpp → DecryptPacket() içinde şifreli paket işleme yolunda bir boyut kontrolü eksikti. Paket 4-7 bayt aralığında bir uzunlukla gelirse, kod bundan 8 çıkarıyor — uint16 olduğu için bu işlem taşıyor (underflow) ve boyut değişkeni ~65530 gibi anlamsız bir sayıya dönüşüyor. Hemen ardından o "boyut" kadar memcpy çalıştırılınca bellek sınırlarının çok dışına okuma yapılıyor, sonuç: anında access violation.
En zor kısmı buydu aslında: local/loopback testte bu hiç görünmüyor çünkü tüm paket tek recv() çağrısında geliyor. Gerçek internet bağlantısında TCP segmentasyonu yüzünden paket parçalı geldiğinde tetikleniyor. Bunu yakalamak için elle, byte-byte, gecikmeli TCP paketleri gönderen bir test scripti yazıp fragmentasyonu simüle ettik, ancak öyle reprodüklenebildi.
2) Debugger olmadan crash dump analizi
Sunucuda WinDbg/cdb kurulu değildi, internetten indirmeye de vakit yoktu. dbghelp.dll'i doğrudan P/Invoke ile çağırıp kendi sembol çözücümüzü yazdık — ham crash offset'ini PDB üzerinden gerçek dosya/satır numarasına çevirip bug'ı memcpy çağrısına kadar geriye izledik. Klasik "hatayı tahmin et" yöntemi değil, doğrudan kanıta dayalı debugging.
3) Launcher'da kasıtlı olarak gizlenmiş bir kilit mekanizması
Launcher, belirli bir IP'ye bağlanmaya çalışınca sahte bir hata mesajı ("Unknown data stream.") gösterip kapanıyordu — sanki ağ hatasıymış gibi. Kod tabanına inince bunun aslında bir IP whitelist kontrolü olduğunu, hata mesajının bilerek yanıltıcı yazıldığını gördük. Bulup düzelttik.
Ekli dosyayı görüntüle 20180
Ekli dosyayı görüntüle 20181
KY Kıdemli Üye
- KAYIT
- 26 Ağu 2026
- Mesajlar
- 47
- Tepki puanı
- 209
sanal suncuun varmi ?ben sanal sunucuya daha önceden v1098 kurup Hesap açma GM yapma Koordinata boss ekleme item damage vs gibi durumları db üzerinden değiştirerek biraz öğrenmeye çalıştım. Gördümki v25xx sisteminde Db * Server files * client sistemi biraz değişik. sql 2022 ve SSMS 22 kurdum. Şuan Sql içerisine db ekliyorum ip ayarlamalarını yapıyorum ancak bir türlü mevcuttaki client veya diğer clientler ile çalıştıramadım. Atladığım kaçırdığım veya mantık hatasını nerede yapıyorum anlamadım. Bunlar hakkında yardımcı olabilecek bir arkadaş varsa iletişim bilgilerini verirse memnun olurum
KY Üye
- KAYIT
- 1 Eyl 2026
- Mesajlar
- 7
- Tepki puanı
- 1
evetsanal suncuun varmi ?
Sanal sunucudaki Server DB ve sistemler açık. burada bahsi geçen İP 10.0.2.15 ile kendi pcden Server dosyasına ip tanımlayıp launcer veya knight online exe çalıştırıp girmek istiyorum ancak olmuyor.
Nerede eksik ve atlama yaptım bulamadım

Reklam
Reklam